OpenAI dice que un sistema autónomo halló 948 fallas de Linux que dan control total de la máquina y generó sus parches
La corrida, con un modelo de ciberseguridad que la empresa aún no lanzó, costó US$ 1,2 millones. Cada parche debe ser aceptado por los mantenedores del kernel para entrar a Linux.
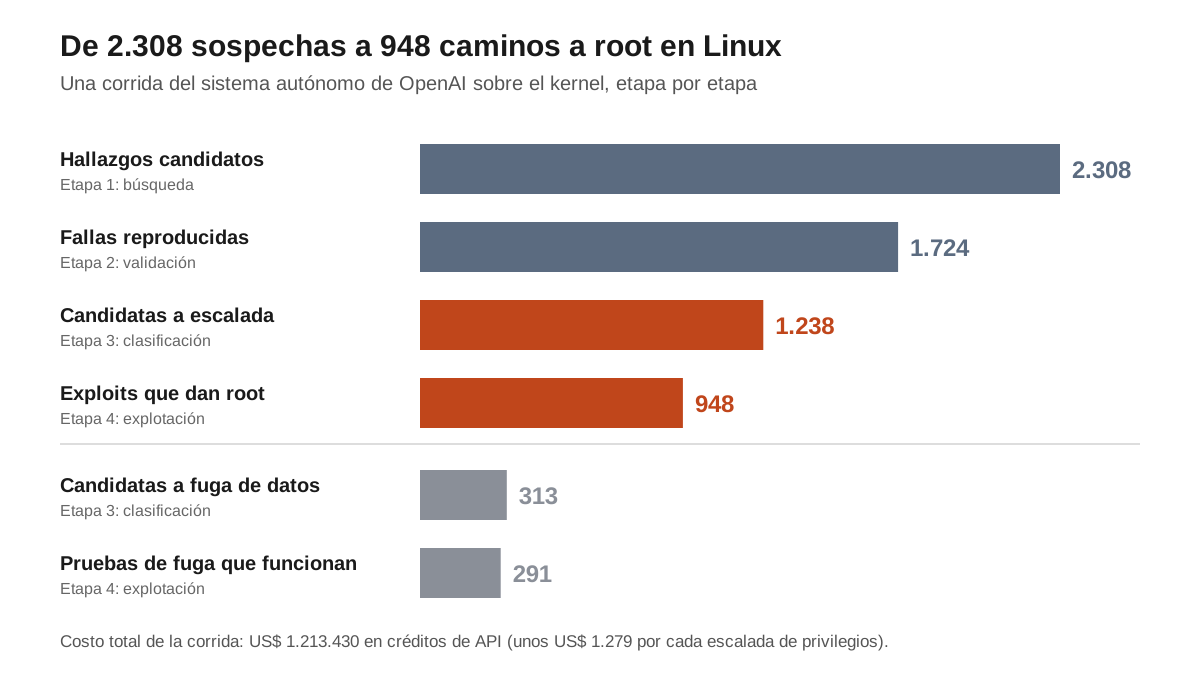
OpenAI informó que un sistema automático creado por sus investigadores de seguridad encontró, comprobó y explotó 948 vulnerabilidades distintas del kernel de Linux, el núcleo del sistema operativo, que permiten a un usuario sin permisos especiales convertirse en administrador («root») de la máquina. Según la empresa, el sistema también generó un parche candidato para cada una, y toda la corrida costó US$ 1,2 millones en uso de su interfaz de programación (API). Lo anunció el miércoles 4 de noviembre en un artículo de su sitio y en un hilo en su cuenta de X.[1]
Our security researchers built an autonomous cyber vulnerability discovery, exploitation, and patching pipeline. In a single run with an upcoming cyber model, it validated and generated patches for 948 local privilege escalation vulnerabilities in the Linux kernel at a total API cost of $1.2 million.
— OpenAI (@OpenAI) 4 nov. 2026
La corrida usó un modelo de ciberseguridad que todavía no salió al mercado. Este tipo de falla se llama escalada local de privilegios: no sirve para entrar a una computadora desde afuera, pero quien ya tiene una cuenta común, o logró ejecutar un programa en el equipo, puede usarla para tomar el control total.[1]
Cómo funciona
Según el hilo, el sistema busca las partes del código que importan para la seguridad, las revisa en busca de fallas, reproduce cada una en un entorno aislado, prueba si se puede explotar y redacta una corrección. «Investigadores humanos revisan los resultados antes de reportar las vulnerabilidades y proponer arreglos a los mantenedores», escribió la empresa.[2]
De 2.308 hallazgos candidatos, el sistema reprodujo 1.724 vulnerabilidades y terminó con exploits que funcionan para 948 escaladas distintas y pruebas de concepto para 291 fugas de información. OpenAI afirmó que esos exploits funcionaron en una configuración estándar de Linux de escritorio «con las protecciones de seguridad habituales activadas».[1][3]
El costo exacto fue de US$ 1.213.430 en créditos de API, unos US$ 1.279 por cada escalada. La empresa calculó que, con las recompensas que pagaron históricamente los concursos de hackeo Pwn2Own y TyphoonPWN, esas fallas tendrían un valor hipotético de entre US$ 18,9 millones y US$ 66,3 millones. La conclusión de OpenAI es que los defensores deberían usar estos modelos para revisar su software antes que los atacantes y volver los ataques «prohibitivamente caros».[4]
La empresa dijo además que los agentes descubrieron y usaron «al menos 10» técnicas de explotación de Linux que, hasta donde saben ella y los expertos que consultó, son nuevas.[5] Kyle Zeng, el investigador de OpenAI que según su colega Clint Gibler armó el sistema, escribió que esas técnicas eran nuevas «para nosotros y para algunos expertos externos en exploits del kernel» con los que lo verificaron.[12][7]
🔥 A thousand fewer paths to root My @OpenAI colleague @ky1ebot built an autonomous vulnerability discovery, exploitation, and patching pipeline. […] To the best of our knowledge, the agents in this pipeline discovered and used at least 10 novel Linux exploitation techniques.
— Clint Gibler (@clintgibler) 4 nov. 2026
Qué pasa con los parches
Que el sistema haya generado 948 parches no quiere decir que Linux ya tenga 948 correcciones. Para entrar al kernel, cada cambio debe ser aceptado por los mantenedores del área que toca. El último mensaje del hilo de OpenAI dice que la empresa trabaja «con los mantenedores de Linux y los socios de Patch the Planet en los reportes y los parches».[6] Patch the Planet es un programa que la empresa lanzó el 22 de junio para ayudar a proyectos de código abierto a encontrar y corregir fallas con IA y revisión de expertos[9], y que el 21 de octubre amplió para coordinar a investigadores, mantenedores y equipos de respuesta ante fallas críticas.[13]
En el árbol principal del kernel ya aparecen correcciones de Zeng. El registro público de kernel.org muestra decenas de cambios suyos aceptados desde junio, entre ellos cinco del subsistema de red que el mantenedor Jakub Kicinski incorporó el 29 de octubre.[10] Uno arregla un error en conexiones TCP por el cual el sistema podía liberar memoria que todavía estaba en uso, un tipo de falla que suele aprovecharse para escalar privilegios.[11] Los cambios no indican si salieron de esta corrida.
La advertencia
Gibler, que también trabaja en OpenAI, publicó sus conclusiones. Dijo que el análisis con el modelo nuevo, hecho a mediados de octubre, encontró más de cinco veces más escaladas nuevas que una corrida de julio con GPT-5.6 Sol, pese a que en esos tres meses se corrigieron fallas. Y advirtió que, en el corto y mediano plazo, tener una cuenta común en un sistema sin las últimas actualizaciones «debería considerarse funcionalmente equivalente a tener acceso root» para un atacante con recursos.[8]
Fuentes
- OpenAI (X). @OpenAI. «Our security researchers built an autonomous cyber vulnerability discovery, exploitation, and patching pipeline». 2026-11-04. x.com
- OpenAI (X). @OpenAI. «The pipeline finds security-relevant code, scans for vulnerabilities, reproduces them in isolated environments…». 2026-11-04. x.com
- OpenAI (X). @OpenAI. «The run reproduced 1,724 vulnerabilities…». 2026-11-04. x.com
- OpenAI (X). @OpenAI. «The full run cost $1,213,430 in API credits…». 2026-11-04. x.com
- OpenAI (X). @OpenAI. «The agents also discovered and used at least 10 Linux exploitation techniques…». 2026-11-04. x.com
- OpenAI (X). @OpenAI. «Our goal is to help defenders find and fix vulnerabilities before attackers can use them…». 2026-11-04. x.com
- Kyle Zeng (X). @ky1ebot. «We built a vulnerability research pipeline, using an upcoming cyber model, to analyze the security of the Linux kernel…». 2026-11-04. x.com
- Clint Gibler (X). @clintgibler. «A thousand fewer paths to root / Reflections». 2026-11-04. x.com
- OpenAI. «Patch the Planet: a Daybreak initiative to support open source maintainers». 2026-06-22. openai.com
- kernel.org. Repositorio principal de Linux (torvalds/linux.git). «Registro de cambios de Kyle Zeng». 2026-11-05. git.kernel.org
- kernel.org. Kyle Zeng, Eric Dumazet, Jakub Kicinski. «tcp: initialize mapped children before route lookup (commit b7ff0e7a9ae3)». 2026-10-29. git.kernel.org
- Clint Gibler (X). @clintgibler. «A thousand fewer paths to root: My @OpenAI colleague @ky1ebot built an autonomous vulnerability discovery, exploitation, and patching pipeline…». 2026-11-04. x.com
- OpenAI. «Patch the Planet: global response coordination as agents uncover critical vulnerabilities». 2026-10-21. openai.com