Italia reunió a sus jefes de inteligencia por los ciberataques a la refrigeración de comercios en Europa y dice que en el país el impacto es «fuertemente limitado»
Según el Gobierno italiano, fallaron pocos comercios, en su mayoría con equipos viejos conectados directamente a internet. La agencia de ciberseguridad de Italia volvió a publicar su alerta «por recientes eventos detectados en el territorio nacional».
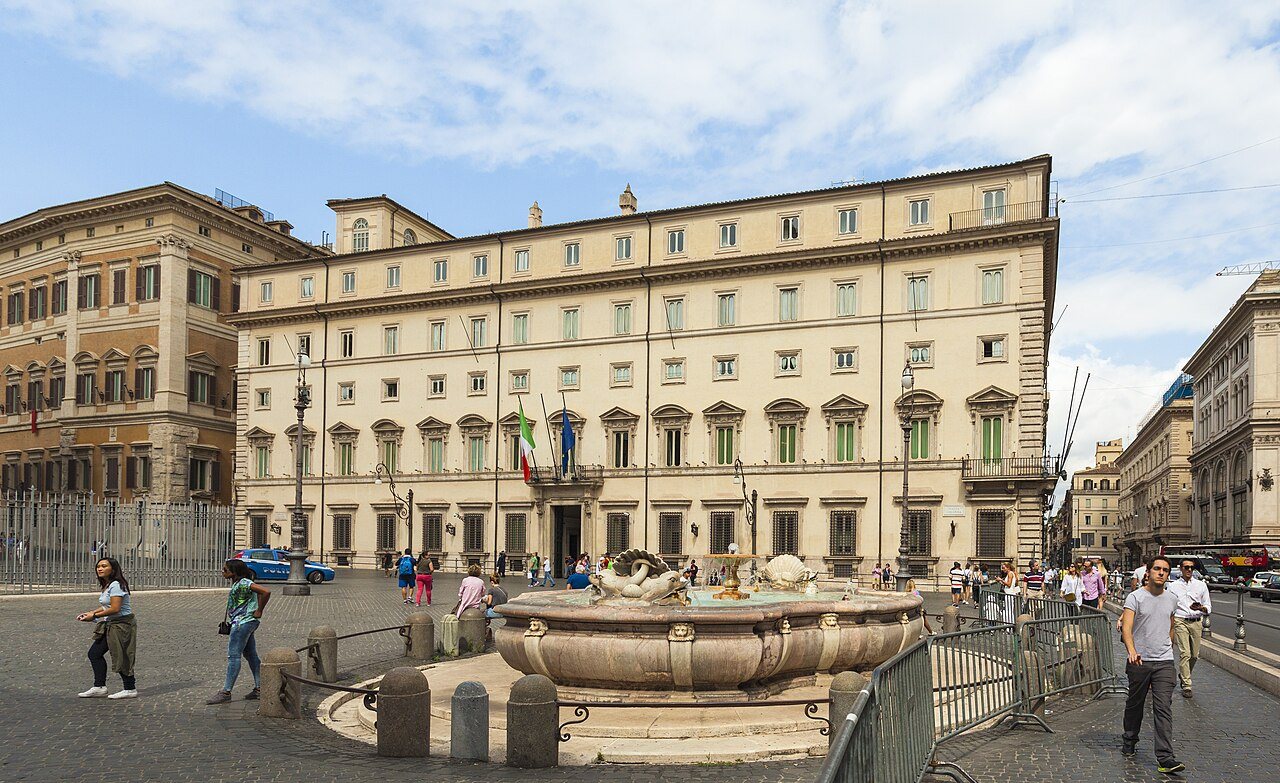
El Gobierno de Italia convocó este martes en el Palazzo Chigi, sede de la Presidencia del Consejo de Ministros, una reunión por los ataques informáticos contra sistemas de refrigeración comercial en Europa. Participaron el subsecretario Alfredo Mantovano, el ministro de Agricultura, Soberanía Alimentaria y Bosques, Francesco Lollobrigida, el director de la Agencia para la Ciberseguridad Nacional (ACN) y los directores de las agencias de inteligencia[1]. Mantovano es secretario del Consejo de Ministros y tiene la delegación de la seguridad de la República, que incluye la coordinación de los servicios de inteligencia[3].
Según el comunicado oficial, «en Italia el impacto de los ataques es por el momento fuertemente limitado». El Gobierno dice que se vieron afectadas «pocas unidades comerciales», frente a los miles que hay en el país, y que la mayoría «todavía tiene sistemas de seguridad obsoletos, con interfaces expuestas directamente en internet» y autenticación débil. También afirma que la mayor parte de la cadena de distribución ya actualizó sus protecciones. El texto no informa cuántos locales fallaron ni nombra cadenas o regiones[1].
La nota sostiene que «no surgió ningún caso de riesgo para la salud de los ciudadanos atribuible a fenómenos de descongelamiento». Agrega que la ACN avisa de cualquier anomalía a los NAS, la unidad de los Carabinieri que controla la higiene y la seguridad de los alimentos, y que la agencia se reunirá con representantes del sector y con los principales operadores. El Gobierno dice que seguirá trabajando en cuatro frentes: el monitoreo y el análisis de la amenaza, el contacto con los proveedores de la cadena alimentaria, la identificación y el aviso inmediato a quienes estén expuestos, y la difusión de pautas preventivas. «Por lo tanto, no existe ninguna alarma, pero se mantiene la máxima atención de todas las instituciones competentes», concluye[1].
La alerta técnica de la ACN
El mismo martes, la ACN publicó la versión 1.1 del boletín BL01/261013/CSIRT-ITA, titulado «Medidas urgentes de verificación y mitigación para operadores de la distribución alimentaria y de la cadena de frío». La primera versión es del 13 de octubre, después del ataque a cadenas francesas. Según el registro de cambios, la nueva versión se publicó por «recientes eventos detectados en el territorio nacional». El boletín califica la criticidad como «alta», con 89,97 puntos sobre 100[2].
Según la agencia, los atacantes aprovecharon instalaciones obsoletas, interfaces de administración expuestas en internet y mecanismos de autenticación débiles. Así pudieron activar a distancia los ciclos de descongelamiento y cambiar parámetros de funcionamiento, lo que interrumpió la cadena de frío. El boletín no nombra fabricantes, modelos ni fallas concretas. Pide hacer un inventario de controladores y accesos remotos, separar esas redes de las de la empresa y de las de los clientes, entrar solo por una VPN con doble factor de autenticación, cambiar las contraseñas de fábrica, comparar temperaturas, ciclos de descongelamiento y umbrales de alarma con los valores aprobados, y aislar los equipos que ya no tienen soporte[2].
La ACN advierte además que una temperatura que volvió a la normalidad no prueba que la mercadería siga en buen estado. Esa evaluación, dice, les corresponde a los responsables de seguridad alimentaria[2].
Una ola que empezó en Francia
El lunes 2, el Centro Nacional de Ciberseguridad de Suecia informó que sigue «los incidentes que afectaron a sistemas de congelación y refrigeración del comercio minorista de alimentos» y que está en contacto con las organizaciones afectadas[4]. Ese mismo día, la empresa de ciberseguridad industrial Claroty, que vende protección para este tipo de sistemas, contó ataques informados en al menos siete países: Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia. Según los informes que cita la empresa, los atacantes entraron a los controladores y cambiaron los valores para poner los congeladores en modo de descongelamiento[5].
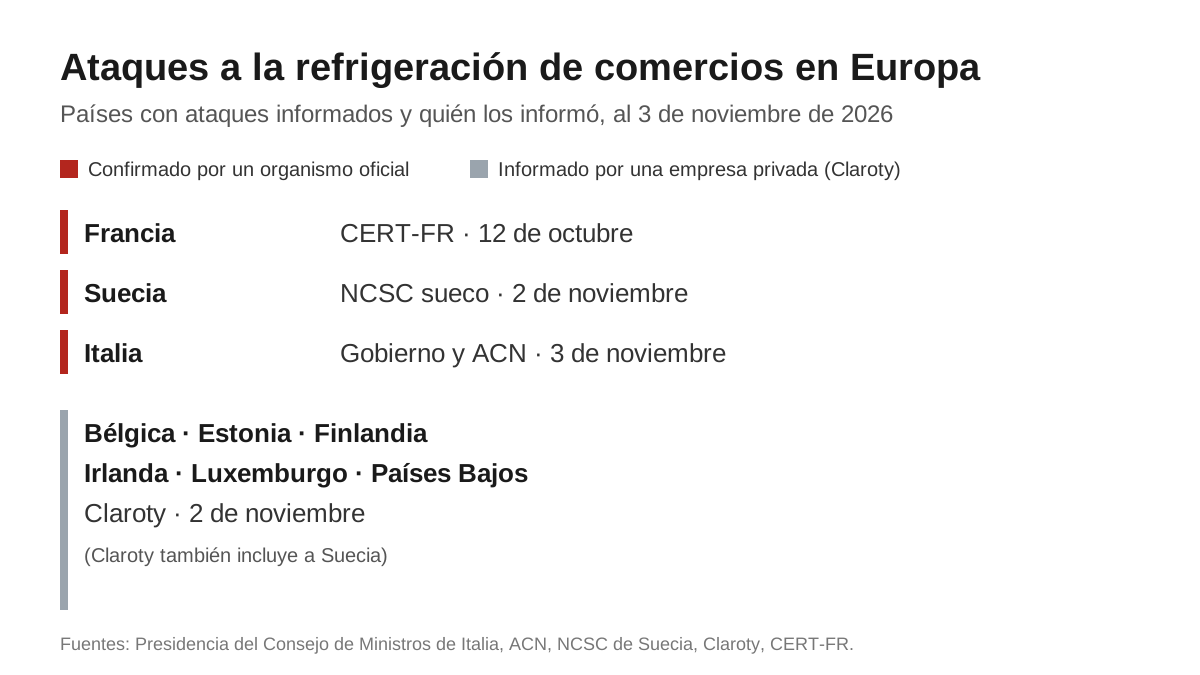
El antecedente es francés. El 12 de octubre, el CERT-FR, el centro de respuesta a incidentes de la agencia nacional de ciberseguridad de Francia, alertó sobre numerosos controladores de refrigeración comprometidos: los Danfoss de las series AK-SC y AK-SM y los supervisores XWEB de Copeland y de Dixell. En esa alerta escribió que exponer en internet una interfaz de gestión «es contrario a las buenas prácticas»[6].
- 12 de octubreEl CERT-FR alerta sobre controladores de refrigeración Danfoss, Copeland y Dixell comprometidos en Francia.
- 13 de octubreLa ACN italiana publica su boletín de medidas urgentes para la cadena de frío.
- 2 de noviembreEl NCSC sueco informa que sigue incidentes en sistemas de frío del comercio de alimentos; Claroty cuenta al menos siete países afectados.
- 3 de noviembreLa ACN publica la versión 1.1 de su boletín por eventos en Italia y el Gobierno reúne a sus jefes de inteligencia en el Palazzo Chigi.
Ninguno de los textos oficiales de Italia, Suecia o Francia identifica a los autores de los ataques ni menciona que alguien los haya reivindicado[1][4][6].
Fuentes
- Presidencia del Consejo de Ministros de Italia (governo.it). «Attacchi hacker in Europa ad alcuni sistemi di refrigerazione commerciale, nota di Palazzo Chigi». 2026-11-03. governo.it
- Agenzia per la Cybersicurezza Nazionale (ACN) – CSIRT Italia. «BL01/261013/CSIRT-ITA: Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo (v1.1)». 2026-10-13 (actualizado 2026-11-03). acn.gov.it
- Presidencia del Consejo de Ministros de Italia (governo.it). «Alfredo Mantovano – Sottosegretario alla Presidenza del Consiglio, Autorità delegata per la sicurezza della Repubblica». 2022-11-12. governo.it
- Nationellt cybersäkerhetscenter (NCSC, Suecia). «Cyberangrepp mot uppkopplade frys- och kylsystem». 2026-11-02. ncsc.se
- Claroty. Team82. «European Supermarket Hacks Expose Risks of Internet-Facing Refrigeration Systems (actualización del 2 de noviembre)». 2026-10-12 (actualizado 2026-11-02). claroty.com
- CERT-FR (ANSSI). «CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération». 2026-10-12 (última versión: 2026-10-16). cert.cyber.gouv.fr