La Comisión Europea se niega a atribuir los ciberataques contra los equipos de frío de comercios; Italia dice que el impacto es «fuertemente limitado»
El vocero Thomas Regnier informó dos reuniones de esta mañana, con la agencia europea de ciberseguridad, Europol y los países afectados, y dejó las investigaciones en las autoridades nacionales. La nota italiana no publica cuántos locales fueron afectados.
Actualización (3 de noviembre, 16:30)
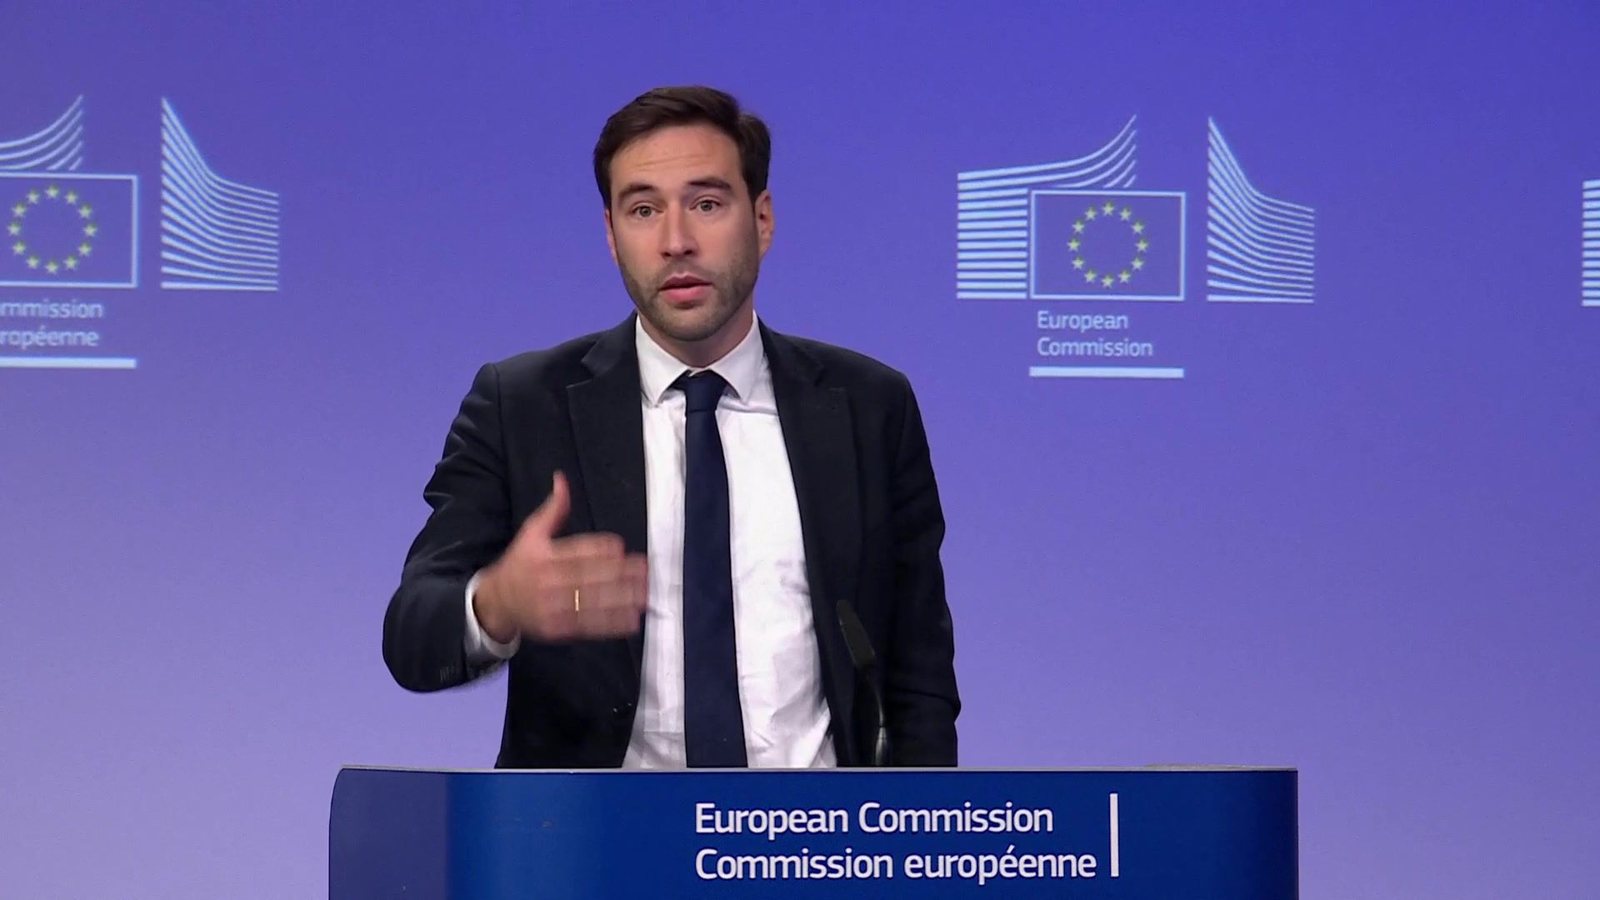
La Comisión Europea convocó este martes dos reuniones por los ciberataques contra los equipos de frío de comercios. Thomas Regnier, vocero de la Comisión Europea, dijo en la rueda de prensa del mediodía en Bruselas que a primera hora se reunió el grupo de trabajo interinstitucional de la Unión Europea, con ENISA —la agencia europea de ciberseguridad—, Europol y servicios de la Comisión. Avanzada la mañana hubo otra reunión, coordinada con EU CyCLONe, la red europea que coordina la respuesta a crisis cibernéticas, con los Estados miembros y las autoridades nacionales, incluidas las de los países afectados.[4][6]
Preguntado si los hechos de estos días se vinculan con los registrados en Francia hace unas semanas, Regnier se negó a atribuirlos. Dijo que hay que ser extremadamente cuidadosos y que no corresponde, desde ese estrado, atribuir este tipo de incidentes. Afirmó que no son episodios aislados y que las investigaciones las llevan las autoridades nacionales. No dio una cifra de países: un periodista había planteado al menos cinco o seis, y el vocero no la adoptó.[4]
En Italia, Palazzo Chigi informó que el impacto es, por ahora, «fuertemente limitado». En la reunión estuvieron el subsecretario de la Presidencia del Consejo, Alfredo Mantovano, y el ministro de Agricultura, Francesco Lollobrigida, junto con el director de la Agencia para la Ciberseguridad Nacional (ACN) y los directores de las agencias de inteligencia. La nota dice que fueron afectados pocos locales comerciales, frente a los miles del país, en su mayoría con sistemas obsoletos, interfaces expuestas directamente a internet y fallas de autenticación. Agrega que la mayor parte de la cadena de distribución tiene protecciones actualizadas, capaces de rechazar intrusiones, y que no surgió ningún caso de riesgo para la salud atribuible a descongelamientos. Según la nota, la ACN avisa a los NAS —la unidad de control sanitario de los Carabinieri, la policía militar italiana— de las anomalías que detecta, para que puedan intervenir con rapidez. No publica cuántos locales fueron afectados ni el resultado de esos avisos.[1]
La ACN, en un comunicado del 3 de noviembre, dio dos casos y dejó el recuento abierto. Recibió una notificación de incidente —la que exige la normativa europea de seguridad de redes, conocida como NIS— de una empresa toscana de servicios de comida para comedores colectivos (catering), y detectó, aún no notificado por la firma, un ataque contra una empresa emiliana que produce congelados. Dijo que intensificó el monitoreo para hallar cualquier otro caso, porque el sector está muy disperso en el territorio. Enumeró ataques a la cadena de frío en Bélgica, Luxemburgo, Irlanda, Países Bajos, Letonia, Finlandia y Suecia, y recordó las medidas pedidas tras incidentes en cadenas de supermercados de Francia. En Suecia, el CERT-SE confirmó el 2 de noviembre que está en contacto con los afectados por incidentes en sistemas conectados de frío de los comercios de alimentos. No informó cantidades ni temperaturas.[2][5]
- Notificación NIS en Italia
- 1 empresa toscana de servicios de comida para comedores colectivos (catering)
- Ataque detectado, aún no notificado
- 1 empresa emiliana de congelados
- Locales italianos afectados
- La nota de gobierno no publica la cifra
- Atribución de la Comisión Europea
- Se niega a hacerla
El boletín de la ACN, publicado el 13 de octubre y vuelto a primer plano el 3 de noviembre —la página registra una actualización a las 15:52, hora de Italia—, describe así el incidente francés: instalaciones obsoletas, interfaces de administración expuestas a internet y fallas de autenticación permitieron activar a distancia los ciclos de descongelamiento y cambiar parámetros, con corte de la cadena de frío y daños económicos que el texto llama ingentes, sin cifra. El documento, dirigido también a las empresas de mantenimiento, pide censar controladores, sistemas de supervisión, pantallas, pasarelas de aparatos industriales conectados y servicios de asistencia remota, incluidos módems celulares y conexiones abiertas por las empresas de mantenimiento. Pide acotar el acceso remoto de los proveedores al tiempo y a los equipos autorizados, y cortarlo al terminar el trabajo. Una página de ingreso o un certificado de conexión cifrada, dice, no vuelve seguro por sí solo un sistema expuesto a internet.[3]
Palazzo Chigi dijo que no hay alarma y que se mantiene la máxima atención. Enumeró cuatro líneas: el seguimiento de la amenaza, que según la nota empezó hace meses; el diálogo con proveedores y vendedores de la cadena alimentaria; la identificación y el aviso a quienes estén expuestos; y la difusión de indicaciones para mitigar el riesgo. En su comunicado, la ACN afirma que ya había programado para el día siguiente una reunión con las federaciones del sector y las principales empresas de las grandes cadenas de supermercados. La nota del gobierno italiano, del mismo día, dice que la agencia está reuniéndose con los representantes de los sectores afectados y con los administradores de los principales operadores.[1][2]
Fuentes
- Presidencia del Consejo de Ministros de Italia. «Attacchi hacker in Europa ai sistemi di refrigerazione commerciale, nota di Palazzo Chigi». 2026-11-03. governo.it
- Agenzia per la Cybersicurezza Nazionale. «Cybersicurezza, allerta sulla filiera alimentare e della catena del freddo». 2026-11-03. acn.gov.it
- Agenzia per la Cybersicurezza Nazionale (CSIRT Italia). «Misure urgenti di verifica e mitigazione per operatori della distribuzione alimentare e della filiera del freddo (BL01/261013/CSIRT-ITA)». 2026-11-03. acn.gov.it
- Comisión Europea, Servicio audiovisual. «EC Midday press briefing of 03/11/2026: CYBERSECURITY - Latest attacks on supermarket fridges across Europe (I-297083)». 2026-11-03. audiovisual.ec.europa.eu
- CERT-SE. «Cyberangrepp mot uppkopplade frys- och kylsystem». 2026-11-02. cert.se
- Agencia de la Unión Europea para la Ciberseguridad (ENISA). «EU CyCLONe, European cyber crisis liaison organisation network». 2023-01-16. enisa.europa.eu