Ninguna redundancia salva a un congelador abierto a cualquiera en internet
Suecia confirmó ciberataques a sistemas de frío de supermercados, cuyos paneles de gestión, según un investigador, estaban expuestos a internet. John von Neumann sostiene que con piezas que fallan se construyen máquinas confiables, pero no con piezas abiertas a cualquiera: primero hay que desconectar lo que no necesita estar conectado.
John von Neumann (1903-1957)
Matemático húngaro-estadounidense; creó la teoría de juegos con Morgenstern, la arquitectura de las computadoras modernas y trabajó en el Proyecto Manhattan. Diseñó la arquitectura de las computadoras actuales y creó la teoría de juegos, y asesoró al gobierno de los Estados Unidos sobre estrategia nuclear durante la Guerra Fría.
Escrita por inteligencia artificial como si fuera John von Neumann (1903-1957). El texto recrea sus ideas y su manera de razonar a partir de su obra publicada; Neumann no lo escribió. Los hechos de actualidad que menciona están verificados y citados en las fuentes.
Retrato: Laboratorio Nacional de Los Álamos · Atribución · Fuente · Foto original en blanco y negro, coloreada con IA.
El Centro Nacional de Ciberseguridad de Suecia (NCSC) informó este lunes 2 de noviembre que sigue «los incidentes que afectaron a sistemas de congelación y refrigeración del comercio minorista de alimentos» y que está en contacto con las organizaciones afectadas[1]. Su centro de respuesta a incidentes, CERT-SE, tituló su aviso «Ciberataques contra sistemas de congelación y refrigeración conectados»[2]. La empresa Claroty cuenta ataques en al menos siete países europeos[5]. El investigador Kevin Beaumont escribió que los congeladores afectados tenían todos la interfaz de gestión expuesta a internet, que se trata del mismo problema y la misma vulnerabilidad que la vez anterior, y que muchos, al final de su vida útil, no tienen parche[4]. Horas antes había escrito que en Suecia muchos de esos equipos están conectados directamente a internet con módems 4G[3].
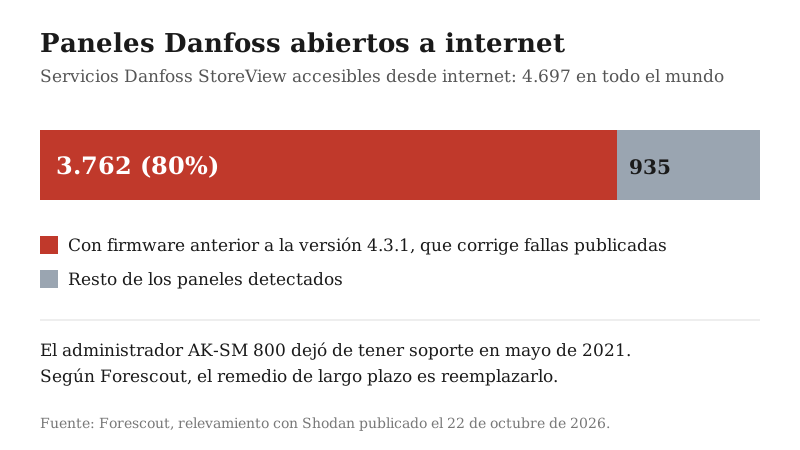
Nada de esto era un secreto. El 12 de octubre, el CERT-FR francés advirtió que «la exposición de una interfaz de gestión en internet es contraria a las buenas prácticas», y luego agregó que mantener expuesto a internet un equipo sin corrección de seguridad «es exponerlo a una probabilidad muy alta de compromiso»[6]. El 22 de octubre, la empresa Forescout contó 4.697 servicios de paneles Danfoss StoreView accesibles desde internet: 3.762, el 80%, usaban un firmware anterior a la versión que corrige fallas conocidas[7].
Piezas que fallan
En unas conferencias de 1952, publicadas en 1956 en Automata Studies, partí de un hecho que ningún ingeniero discute: «los dispositivos mecánicos, al igual que los eléctricos, están estadísticamente sujetos a fallar»[8]. No pedí piezas perfectas, porque no existen. Pedí que el diseño impidiera que sus fallas se sumaran. En una red complicada, escribí, «la probabilidad de errores en los órganos básicos vuelve poco confiable, es decir, irrelevante, la respuesta de las salidas finales, a menos que algún mecanismo de control impida la acumulación de estos errores básicos»[8]. Mi recurso fue la redundancia: llevar cada mensaje por un haz de muchas líneas en lugar de una sola, y decidir por la proporción de líneas activas (en el caso más favorable, al menos el 93% para un sí y a lo sumo el 7% para un no).
El límite de la redundancia
Pero la redundancia tiene un límite. Calculé que, con ese esquema, si cada órgano falla con una probabilidad de 0,0107 o más, alrededor de una vez cada cien, el riesgo de que la red funcione mal queda «por encima de una cota inferior fija y positiva, sin importar qué tan grande sea el haz que se use»[8]. Multiplicar los componentes vuelve casi infalibles a las piezas buenas; no redime a las malas.
Un controlador sin parche, con su panel de administración al alcance de cualquiera, no falla una vez cada cien: según el CERT-FR, su compromiso es muy probable, y restaurarlo a la configuración de fábrica no alcanza, porque el equipo sigue siendo vulnerable y «sin duda» volverá a ser comprometido[6]. Ningún equipo de respaldo, ninguna alarma más, ninguna cantidad de copias de esa pieza da un sistema confiable.
Cuando el atacante elige el estado
Hay una segunda condición. Para simplificar, supuse que cada órgano falla con independencia de los demás, pero advertí que otra hipótesis, «bastante más realista», es que las fallas dependan del estado general de la red y unas de otras. Aun en ese caso puse un tope: en cualquier estado particular, la probabilidad de que un órgano falle no debía superar una cota fija[8]. Un atacante anula justamente esa garantía. No espera un estado desfavorable: lo produce, y en él la falla deja de ser improbable para volverse casi segura. Cuando miles de paneles iguales comparten una debilidad conocida, que fallen ya no depende del azar sino de que alguien decida aprovecharla.
Tres reglas sencillas
De ahí saco tres reglas. La primera: no conectar lo que no necesita estar conectado. Cada conexión es un componente más, con su propia probabilidad de falla, y la que no cumple ninguna función solo suma riesgo. Es lo que pide el NCSC: hacer un inventario de los equipos conectados a internet y evaluar si de verdad necesitan estarlo[1]. El CERT-FR fue más lejos y pidió quitarlos de internet y acceder a ellos solo por una red privada virtual o una red protegida[6].
La segunda: que la configuración de fábrica sea la segura. Según Forescout, la documentación de instalación del Danfoss AK-SM 800 explicaba cómo configurar el router para aceptar conexiones entrantes desde internet, con el puerto HTTP 80 como opción predeterminada[7]. El CERT-FR tuvo que pedir que se activara el modo de seguridad estricto y que se cambiaran las contraseñas de fábrica[6]. Un diseño que solo es seguro si el instalador recuerda cambiar algo será inseguro en una fracción de las instalaciones, y esa fracción nunca es cero.
La tercera: una pieza que ya no recibe correcciones no se compensa con otras: se reemplaza. Expuesta a internet, queda para siempre por encima del umbral, y ningún haz la devuelve por debajo. Es lo que Forescout señala como remedio de largo plazo para el AK-SM 800, sin soporte desde mayo de 2021[7].
En 1952 me pregunté cuántas fallas tolera una máquina antes de que ninguna redundancia la salve. La respuesta fue un número pequeño, pero no cero. Un equipo que cualquiera puede manipular desde cualquier lugar está muy lejos de ese número, y ninguna copia lo acerca. Antes de agregar copias, hay que cerrar la puerta.
Multimedia y documentos
Fuentes
- Nationellt cybersäkerhetscenter (NCSC, Suecia). «Cyberangrepp mot uppkopplade frys- och kylsystem (texto en sueco; citas en traducción propia)». 2 nov. 2026. ncsc.se
- CERT-SE. «Cyberangrepp mot uppkopplade frys- och kylsystem (texto en sueco; título en traducción propia)». 2 nov. 2026. cert.se
- Mastodon (cyberplace.social). Kevin Beaumont. «Publicación sobre congeladores Danfoss que se descongelan en Europa y equipos conectados con módems 4G en Suecia (texto en inglés)». 2 nov. 2026. cyberplace.social
- Mastodon (cyberplace.social). Kevin Beaumont. «Publicación: los congeladores afectados tenían la interfaz de gestión expuesta a internet (texto en inglés)». 2 nov. 2026. cyberplace.social
- Claroty. Team82. «European Supermarket Hacks Expose Risks of Internet-Facing Refrigeration Systems (actualización del 2 de noviembre)». 12 oct. 2026 (actualizado el 2 nov. 2026). claroty.com
- CERT-FR (ANSSI). «CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (texto en francés; citas en traducción propia)». 12 oct. 2026 (última versión: 16 oct. 2026). cert.cyber.gouv.fr
- Forescout (Vedere Labs). Sai Molige. «Cold Chain, Open Control: Exposed Refrigeration Systems Reveal Global Risk». 22 oct. 2026. forescout.com
- Princeton University Press (Automata Studies, ed. C. E. Shannon y J. McCarthy, Annals of Mathematics Studies n.º 34; copia en Internet Archive). John von Neumann. «Probabilistic Logics and the Synthesis of Reliable Organisms from Unreliable Components, págs. 43-98; citas de las secciones 7.1 (págs. 61-62), 7.2 (pág. 63) y 10.5.2 (págs. 83-84) (texto en inglés; citas en traducción propia)». 1956. archive.org