Cursor dice que su tienda ofreció un Claude Code adulterado con puerta trasera que afectó a 5.000 usuarios como máximo
Estuvieron disponibles once horas el 29 de octubre para macOS y Windows. Cursor dice que, por errores del código, el atacante casi nunca pudo entrar, pero pide revisar y limpiar los equipos y actualizar la extensión.
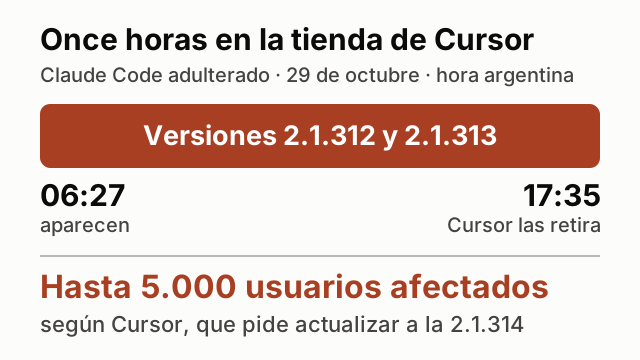
Cursor, el editor de código con inteligencia artificial, informó que durante once horas del jueves 29 de octubre su tienda de extensiones ofreció versiones adulteradas de Claude Code, el asistente de programación de Anthropic. Las versiones 2.1.312 y 2.1.313 para macOS y Windows, publicadas con el nombre Anthropic.claude-code, ejecutaban código que intentaba instalar una puerta trasera permanente en la computadora del usuario. Cursor aclaró que esas versiones «no fueron desarrolladas por Anthropic»[1].
Las versiones estuvieron disponibles entre las 2.27 y las 13.35, hora del Pacífico, es decir, entre las 6.27 y las 17.35 de la Argentina. En un mensaje en X publicado a las 4.46 del viernes 30, hora argentina, Cursor dijo que el incidente afectó «como máximo a 5.000 usuarios» y pidió a todos sus clientes actualizar la extensión a la versión 2.1.314[3].
We identified a security incident affecting a modified Claude Code VS Code extension accessed through our Cursor IDE extension marketplace, impacting at most 5,000 users. This malicious version of the extension was not developed by Anthropic.…
— Cursor (@cursor_ai) 2026-10-30
Qué hacía el código
Según Cursor, la extensión adulterada reunía y enviaba al atacante datos de la máquina y del usuario: nombre del equipo y de usuario, sistema operativo, carpetas de trabajo, nombres de las variables de entorno, el correo configurado en Git y la dirección IP pública. Además agregaba una llave SSH del atacante a la lista de llaves autorizadas del usuario, intentaba encender el servicio SSH local y abrir un túnel inverso hacia un servidor externo, y programaba tareas para reintentar ese túnel cada 60 segundos aproximadamente[1]. SSH es el protocolo que permite manejar una computadora a distancia.
Según Cursor, el paso decisivo falló en la mayoría de los equipos. Encender el servicio SSH requiere permisos de administrador, que la extensión no tiene en la mayoría de los equipos con macOS o Windows, y el código malicioso tenía errores; salvo que Cursor se hubiera abierto con esos permisos, el atacante no pudo entrar por el túnel. Pero la llave del atacante sí quedó agregada, los mecanismos de persistencia quedaron instalados y los datos de la máquina fueron enviados, por lo que la empresa pide limpiar los equipos de todos modos[1]. El servidor del atacante ya no funciona: Cursor pidió al proveedor de nube que lo alojaba que lo diera de baja[1].
Qué hizo Cursor
La empresa dice que retiró la versión maliciosa en cuanto la detectó, bloqueó su distribución y luego cerró toda la tienda por precaución. Revisó los accesos y confirmó que ninguna otra extensión había sido alterada; cambió sus claves, reconstruyó la tienda y la volvió a abrir «tras confirmar que no hay más riesgo», según su mensaje en X[3]. También afirma que no tiene indicios de que otras versiones de la extensión o la distribución oficial estén afectadas[1]. El viernes 30, a las 11.30 del Pacífico (15.30 de la Argentina), actualizó los indicadores técnicos y precisó las versiones afectadas[1].
La documentación de Claude Code dice que Anthropic publica la extensión en el Visual Studio Marketplace, de Microsoft, y en el registro Open VSX, y advierte que las tiendas de extensiones son programas de terceros que la empresa «no respalda, mantiene ni audita»[2]. Hasta este domingo, Anthropic no había publicado un comunicado sobre el caso en su sitio ni en su cuenta de X.
Qué deben hacer los usuarios
El aviso se dirige a quienes instalaron o actualizaron la extensión a las versiones 2.1.312 o 2.1.313 desde la tienda de Cursor, en macOS o Windows, dentro de ese horario[1]:
- Actualizar la extensión a la versión 2.1.314, como pidió Cursor[3].
- Comprobar si la máquina está afectada buscando la llave del atacante, identificada como «svc-telemetry», en el archivo de llaves SSH autorizadas (
~/.ssh/authorized_keys); el aviso trae el comando para macOS y para Windows[1]. - Si aparece, aislar el equipo y correr los programas de limpieza que publicó Cursor, que quitan la extensión, las tareas programadas, el túnel y la llave. Desinstalar la extensión puede no alcanzar, porque el código deja instalados scripts que siguen funcionando por separado. Cursor sugiere evaluar si conviene reinstalar el equipo desde cero[1].
- Cambiar, desde una computadora segura, las contraseñas, credenciales y sesiones a las que se podía acceder desde la máquina afectada: que el código sólo haya leído los nombres de las variables de entorno no descarta que el atacante haya obtenido credenciales después, por la puerta trasera[1].
Para equipos de seguridad de empresas, el aviso lista las huellas de los archivos adulterados, la dirección del servidor del atacante y los nombres de los archivos y tareas que crea el código, como la tarea «SysMon» en Windows y el agente «com.apple.sysmond» en macOS, que imitan nombres de procesos del sistema[1].
Fuentes
- Cursor. Cursor Team. «Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace». 2026-10-29. cursor.com
- Claude Code Docs (Anthropic). «Use Claude Code in VS Code». 2026-11-01. code.claude.com
- X (@cursor_ai). Cursor. «We identified a security incident affecting a modified Claude Code VS Code extension accessed through our Cursor IDE extension marketplace, impacting at most 5,000 users…». 2026-10-30. x.com