Clayton y Rubio descartan un ciberataque en las caídas tecnológicas de EE.UU. y hablan de parches que la FAA, Microsoft y JPMorgan Chase no mencionaron
El director nacional de Inteligencia y el secretario de Estado atribuyen las fallas a la corrección de vulnerabilidades y a la actualización de sistemas viejos. Las explicaciones que dieron la FAA, Microsoft y JPMorgan Chase hablan de un enrutador nuevo, una ampliación de red y un error de software.
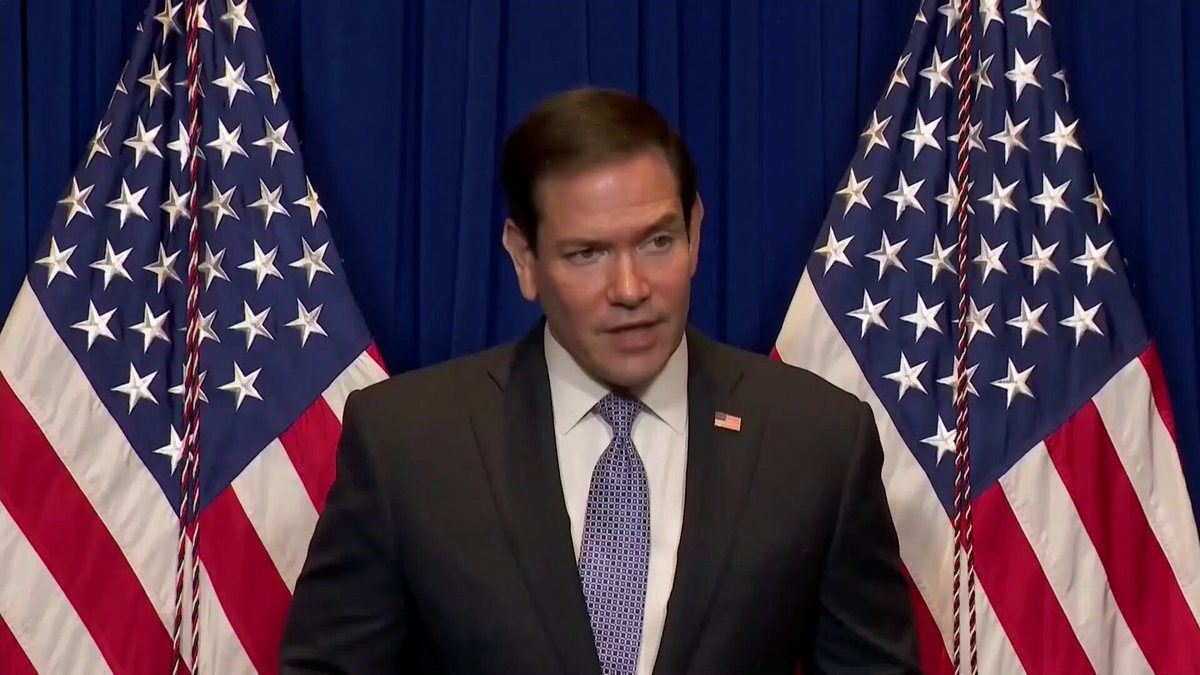
El director nacional de Inteligencia de Estados Unidos, Jay Clayton, y el secretario de Estado y asesor de Seguridad Nacional, Marco Rubio, afirmaron que no ven indicios de un ciberataque coordinado, de una acción patrocinada por otro Estado ni de ningún actor malicioso detrás de las caídas tecnológicas de los últimos días. Según los dos funcionarios, se trata de incidentes separados, causados por empresas que corrigen vulnerabilidades y actualizan sistemas viejos. La Casa Blanca reunió sus declaraciones en un comunicado publicado este miércoles[1].
Clayton dijo que esto no es un ciberataque ni un esfuerzo coordinado de un Estado, en un video que difundió el martes la cuenta de respuesta rápida de la Casa Blanca, @RapidResponse47[2]. Según el comunicado, explicó que muchas instituciones están instalando parches porque se identificaron vulnerabilidades, que al actualizar sus sistemas estos no siempre vuelven a funcionar como se esperaba y que en algunos casos fallan los traspasos de un sistema a otro. Lo describió como una buena noticia y dijo que se trata solo de una mejora en los parches y en los sistemas[1].
Director of National Intelligence Jay Clayton: "This is not a cyber attack and this is not a coordinated effort by a nation-state."
— Rapid Response 47 (@RapidResponse47) 17 de noviembre de 2026
Rubio afirmó que no hay indicios, pruebas ni motivos para creer que los incidentes estén relacionados entre sí: según él, el de Microsoft no tiene nada que ver con el de la Administración Federal de Aviación (FAA), y el de la FAA no tiene relación con lo que pasó en los bancos. También dijo que el país no está bajo un ataque sistémico y que las empresas ahora informan de inmediato sus vulnerabilidades para que no las acusen de ocultarlas[1]. En videos que publicó el Departamento de Estado, Rubio sostuvo que cada uno de los episodios tiene una causa que no está vinculada con delincuentes informáticos, actores hostiles ni otros países[3], y que no cree que haya una amenaza inminente[4].
SECRETARY RUBIO: I have a lot of confidence in our systems being able to identify these things ahead of time; I don't think there's any imminent threat.
— Department of State (@StateDept) 17 de noviembre de 2026
Lo que dijeron las empresas y los organismos
El jueves 12 de noviembre, Microsoft informó que investigaba problemas de los usuarios para acceder a sus buzones de correo de Exchange Online[5]. Al día siguiente dijo que se trataba de un problema técnico sin relación con ataques cibernéticos ni con la inteligencia artificial[6], y su cuenta de estado del servicio lo atribuyó a una falla surgida durante una ampliación previa de la capacidad de su red[7].
El viernes 13, a las 15.30 hora del Este (17.30 de Buenos Aires), la FAA ordenó detener todos los despegues del país, y el tránsito aéreo se reanudó a las 20.15 (22.15 de Buenos Aires). Según la FAA, sus equipos más antiguos se volvieron inestables cuando la red se inundó de datos. La investigación inicial apunta a un radar en Amarillo, Texas, y a un sitio de radiocomunicaciones en El Dorado, Arkansas, donde la empresa L3Harris había instalado un enrutador nuevo. La FAA describió ese trabajo como un reemplazo de rutina, desactivó la misma función en más de 60 enrutadores de Juniper y frenó su instalación. Ese día se cancelaron 12.462 vuelos. La FAA dice que no tiene indicios de un ciberataque y que, junto con L3Harris, sigue investigando la causa de fondo[8].
- 12 de noviembreMicrosoft investiga fallas de acceso al correo de Exchange Online [5].
- 13 de noviembreMicrosoft atribuye su falla a una ampliación de red [7]. La FAA detiene todos los despegues del país durante casi cinco horas [8].
- 16 de noviembreJPMorgan Chase atribuye su falla a un error de software [9].
- 17 de noviembreFallas en iCloud y en la App Store de Apple [10]. Clayton y Rubio descartan un ciberataque [2] [3].
- 18 de noviembreLa Casa Blanca publica las declaraciones de los dos funcionarios [1].
El lunes 16, JPMorgan Chase informó que su falla se debió a un error de software en equipos instalados en sus propias sedes y que no había indicios de un origen cibernético[9]. El martes 17, la página de estado de Apple registró fallas en el inicio de sesión de iCloud de 13.45 a 18.15, hora de Buenos Aires, y en la App Store de 13.45 a 17, sin indicar la causa[10].
Las explicaciones no coinciden
Ninguno de los comunicados de Microsoft, la FAA y JPMorgan Chase atribuye su falla a la corrección de vulnerabilidades, que es la explicación central de Clayton. La FAA, además, respondió que la falla no se debió a sus actualizaciones ni a su plan de modernización, sino a su viejo sistema de transmisión de datos, y todavía no informó la causa de fondo de la detención de vuelos[8].
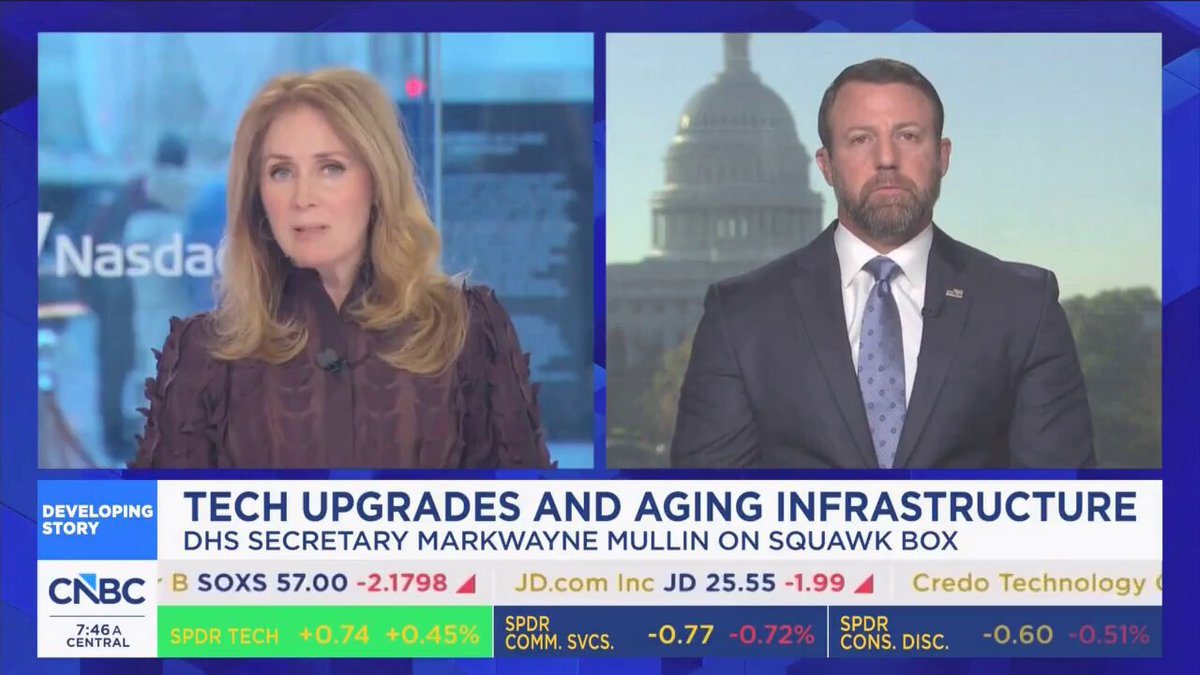
El lunes por la noche, el secretario de Seguridad Nacional, Markwayne Mullin, había dicho en un video del Departamento de Seguridad Nacional que tenía un 98% de certeza de que no se trataba de un ciberataque[11].
- Internacional · Estados Unidos
Markwayne Mullin descarta un ataque contra EE.UU., mientras la FAA todavía investiga la causa de fondo de su falla
Fuentes
- Casa Blanca. «“No Indication of a Cyberattack”: DNI Clayton and Secretary Rubio on Recent Tech Outages». 18 de noviembre de 2026. whitehouse.gov
- Casa Blanca (X, @RapidResponse47). «Director of National Intelligence Jay Clayton: "This is not a cyber attack and this is not a coordinated effort by a nation-state."». 17 de noviembre de 2026. x.com
- Departamento de Estado de EE.UU. (X, @StateDept). «SECRETARY RUBIO: Every indicator we have is that every single one of these events has an explanation or a cause…». 17 de noviembre de 2026 (01.37 UTC del 18). x.com
- Departamento de Estado de EE.UU. (X, @StateDept). «SECRETARY RUBIO: I have a lot of confidence in our systems being able to identify these things ahead of time…». 17 de noviembre de 2026 (01.41 UTC del 18). x.com
- Microsoft 365 Status (X, @MSFT365Status). «Investigating reports of users experiencing issues accessing Exchange Online mailboxes». 12 de noviembre de 2026. x.com
- Microsoft (X, @Microsoft). «Publicación sobre la falla de Microsoft 365». 13 de noviembre de 2026. x.com
- Microsoft 365 Status (X, @MSFT365Status). «Actualización sobre el incidente de Microsoft 365». 13 de noviembre de 2026. x.com
- Administración Federal de Aviación (FAA). «Nationwide Ground Stop: Questions and Answers». 15 de noviembre de 2026. faa.gov
- JPMorgan Chase (X, @Chase). «Comunicado sobre la falla del 16 de noviembre». 16 de noviembre de 2026. x.com
- Apple. «System Status (datos de la página de estado)». 17 de noviembre de 2026. apple.com
- Departamento de Seguridad Nacional de EE.UU. (X, @DHSgov). «Video: «I can tell you with 98% certainty, we're not seeing a cyberattack...»». 16 de noviembre de 2026 (02.45 UTC del 17). x.com